


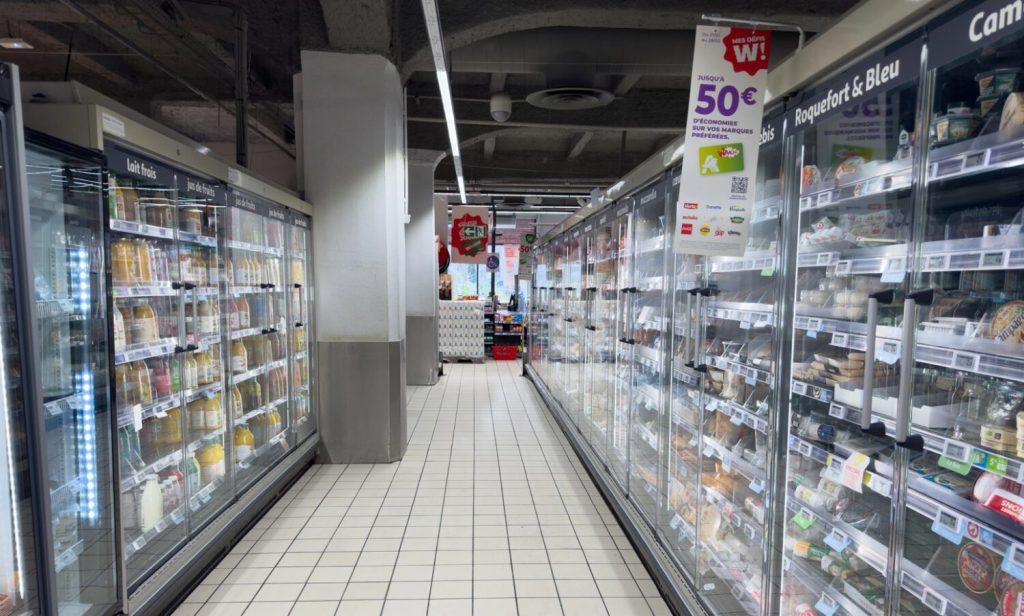
Kibernetski napadi na hladilne in zamrzovalne sisteme supermarketov se širijo po Evropi. Po incidentih v Franciji so v začetku novembra težave zaznali tudi v Belgiji, na Švedskem, Nizozemskem, v Estoniji, Luksemburgu, na Finskem in Irskem. Hekerji naj bi vdrli v sisteme za upravljanje hlajenja ter spremenili nastavitve temperatur, zaradi česar se je hrana v številnih trgovinah pokvarila. Belgijski organi so zaradi napadov že začeli preiskavo, strokovnjaki pa opozarjajo, da bi lahko podobni incidenti zaradi vse večje uporabe umetne inteligence postali še pogostejši.
Temperature v hladilnikih narasle tudi na 50 stopinj Celzija
Po poročanju belgijskega časnika Le Soir je bilo v Belgiji prizadetih približno 40 trgovin Delhaize Proxy, 15 trgovin Carrefour Shop & Go, 15 poslovalnic Intermarché in pet trgovin Spar na bencinskih servisih Q8. Težave so potrdili tudi v mesnem podjetju De Laet en Van Haver, prizadeta pa je bila celo trgovina IKEA v Monsu. Skupno naj bi bilo v Belgiji tako prizadetih približno 75 trgovin.
Da gre za resen incident, so potrdili tudi v belgijskem centru za kibernetsko varnost (CCB). Njegova predstavnica Katrien Eggers je za Euronews povedala, da so seznanjeni z napadom na hladilne sisteme supermarketov, vendar dodatnih informacij o dogodku za zdaj nimajo. Prav tako še ni znano, kdo stoji za napadi, pristojni pa opozarjajo, da storilcev morda nikoli ne bo mogoče identificirati.
V Carrefourju so poudarili, da so bile posledice omejene. Prizadetih je bilo 15 od skupno 700 njihovih trgovin v Belgiji, in sicer v Flandriji in Valoniji. Med njimi ni bilo nobenega hipermarketa. Težave so se nanašale predvsem na posamezne hladilne enote in zamrzovalnike, trgovine pa so kljub incidentu ostale odprte. Njihov predstavnik Mich Vergauwen je pozneje izrecno potrdil, da je šlo za kibernetski napad.
Incidenti se širijo po Evropi
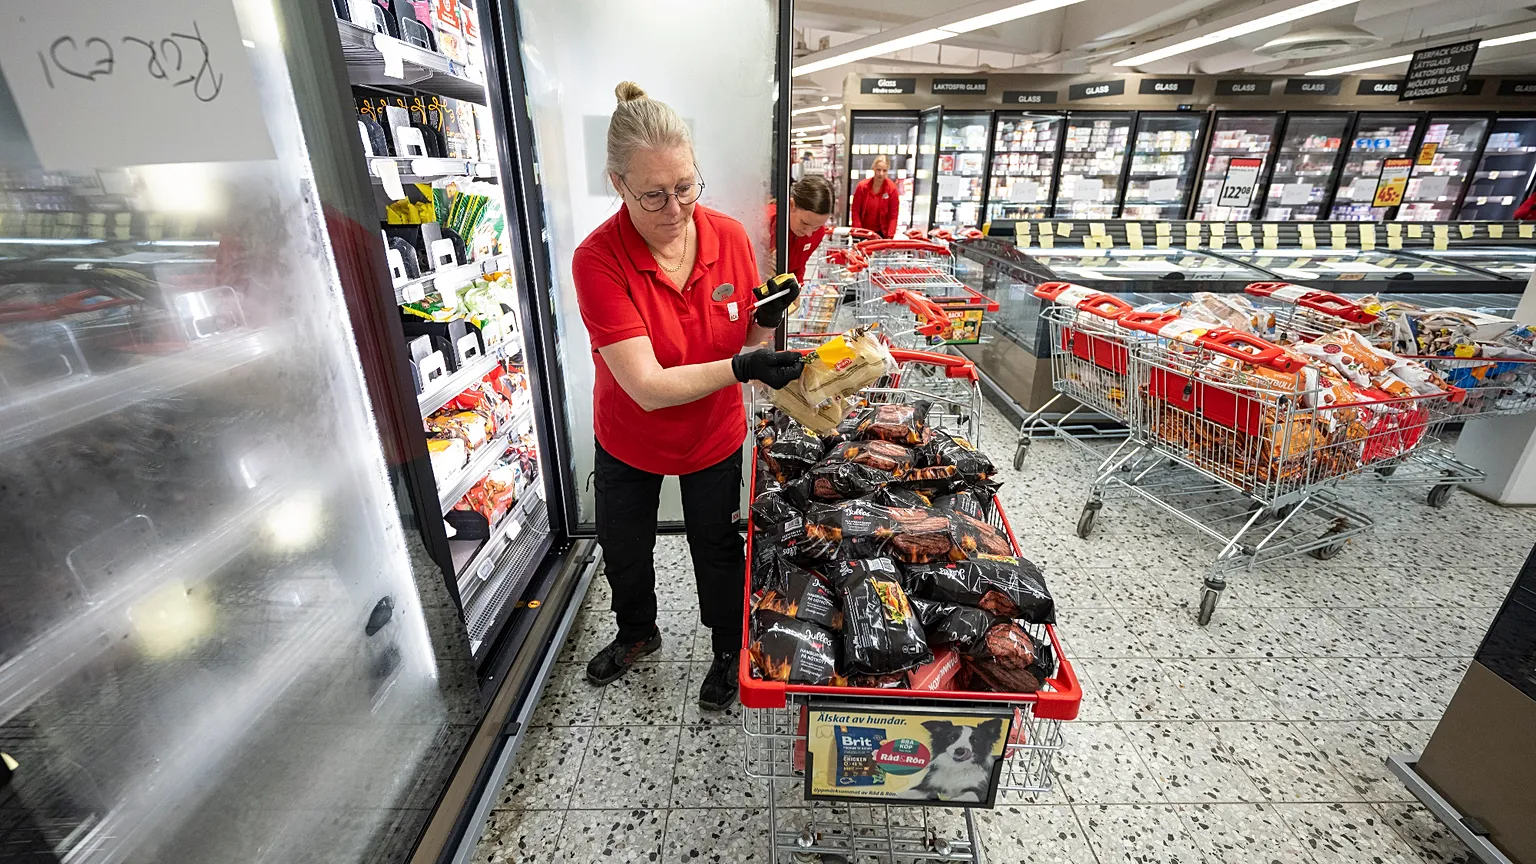
Podobne incidente so zaznali tudi v drugih evropskih državah. Na Švedskem so bile prizadete nekatere trgovine verig ICA in Coop, kjer naj bi temperature v hladilnikih in zamrzovalnikih narasle celo na 50 stopinj Celzija. Zaradi pokvarjenih živil so morali zavreči velike količine hrane.
Na Irskem je bilo po navedbah podjetja Musgrave, lastnika verige SuperValu, zaradi domnevnega kibernetskega incidenta prizadetih 13 trgovin. V Estoniji so o podobnem dogodku poročali v eni od poslovalnic verige Selver, na Finskem pa naj bi bile prizadete nekatere trgovine skupine K Group, ene največjih trgovskih verig v državi.
Na Nizozemskem so težave zabeležili pri hladilnih in zamrzovalnih sistemih najmanj 17 podjetij, je sporočil dobavitelj teh sistemov Danfoss. Njihovih imen niso razkrili. V Luksemburgu pa je Delhaize iz previdnosti začasno ustavil sisteme za naročanje, da bi zmanjšal možnost podobnega incidenta.
Napadi naj bi izkoriščali znano varnostno ranljivost
Po prvih ugotovitvah naj bi se napad v Belgiji zgodil med nedeljo zvečer in ponedeljkovim jutrom. Pri tem naj bi hekerji izkoristili ranljivost v programski opremi, ki upravlja hladilne in zamrzovalne naprave.
Stephan Moelans, direktor podjetja Sabcobel, ki upravlja hladilne sisteme v trgovinah Delhaize, je za belgijsko tiskovno agencijo Belga povedal, da naj bi belgijski napad uporabljal povsem enak mehanizem kot predhodni napad v Franciji. Po njegovih besedah so v podjetju v zadnjih tednih intenzivno delali na zaščiti hladilnih sistemov svojih strank pred omenjeno ranljivostjo.
Do incidenta naj bi prišlo, ko so bili uparjalniki hladilnih naprav preklopljeni v način odmrzovanja. Moelans je opozoril, da zgolj posodobitev programske opreme za odpravo ranljivosti ne zadostuje, temveč so potrebne tudi fizične spremembe na napravah. Ena od varnejših rešitev je upravljanje hladilnih sistemov prek zaščitene internetne povezave, za kar so se po napadu v Franciji odločile številne stranke podjetja.
Podjetje Danfoss, ki je dobavilo programsko opremo za hladilne sisteme, prizadete tako v Franciji kot v najnovejših incidentih, je medtem opozorilo, da so bili napadeni predvsem uporabniki, ki programske opreme niso posodobili. Stranke naj bi že pred tem pozvali k prehodu na novejšo različico, saj starejša vsebuje varnostne pomanjkljivosti.
Podobni napadi so se v Franciji zgodili že oktobra
Najnovejši incidenti niso prvi tovrstni napadi na evropske supermarkete. Že 12. oktobra so bili tarča kibernetskega napada hladilni in zamrzovalni sistemi v približno 500 do 700 francoskih supermarketih verig Intermarché in Coopérative U.
Tudi takrat so hekerji posegli v nastavitve temperatur, ki so v nekaterih napravah narasle do 50 stopinj Celzija. Trgovine so zaradi tega utrpele veliko škodo, saj so morale zavreči pokvarjena živila.
Za nobenega od napadov še ni znano, kdo je odgovoren. Francoski preiskovalci sicer domnevajo, da bi lahko bili v oktobrski incident vpleteni mednarodni akterji, vendar uradne odgovornosti doslej niso pripisali nobeni skupini.
Zakaj so hladilniki postali tarča hekerjev?
Strokovnjaki opozarjajo, da so hladilniki, zamrzovalniki, ogrevalni sistemi in varnostne naprave zaradi vse večje povezanosti z internetom postali potencialne tarče kibernetskih napadov.
Trgovine lahko namreč svoje hladilne sisteme danes nadzorujejo na daljavo, prek aplikacij ali oblačnih storitev. Takšna rešitev olajša upravljanje naprav, hkrati pa odpira nove možnosti za zlorabe. Če je naprava povezana z internetom, obstaja možnost, da napadalci ob izkoriščanju varnostnih pomanjkljivosti pridobijo dostop do sistema.
Ko vdrejo v omrežje, lahko zbirajo informacije, spreminjajo nastavitve naprav, uporabnikom onemogočijo dostop do njihovih računov ali naprave povsem izklopijo.
Kakšen je razlog za napad, če ne dobijo denarja?
Kibernetska strokovnjakinja Marta Rybczynska, ustanoviteljica podjetja Ygreky, meni, da so hladilni sistemi supermarketov za napadalce privlačna tarča predvsem zato, ker so razmeroma lahko dostopni in ker so navodila za izkoriščanje nekaterih ranljivosti javno dostopna na spletu.
Ob tem je opozorila, da napadi očitno nimajo neposrednega finančnega motiva, saj napadalci z njimi ne pridobijo denarja. Možni razlogi so povzročanje nemira, preizkušanje ranljivosti ali priprava na obsežnejše napade. Sama dopušča tudi možnost, da bi za incidenti lahko stala skupina, ki uživa podporo posamezne države, vendar za takšne domneve za zdaj ni uradnih dokazov.
Po njenem mnenju je ena največjih težav dejstvo, da številna podjetja hladilnih sistemov sploh niso obravnavala kot potencialne tarče kibernetskih napadov. Zato po prvih opozorilih niso dovolj hitro poskrbela za ustrezno zaščito.
Umetna inteligenca bi lahko napade še pospešila
Poleg zastarele programske opreme strokovnjake skrbi tudi vse večja uporaba umetne inteligence, ki bi lahko kibernetske napade naredila hitrejše, učinkovitejše in dostopnejše širšemu krogu napadalcev.
Pavlina Pavlova, ustanoviteljica neprofitne organizacije Critical Cyber, opozarja, da številni sistemi še vedno delujejo na zastareli infrastrukturi, ki je pogosto zapostavljena ali pa je sploh ni več mogoče ustrezno posodabljati. Nekateri krmilniki, ki so bili tarča napadov v Franciji, naj bi bili starejši modeli, za katere proizvajalci ne zagotavljajo več varnostnih posodobitev, čeprav so bile njihove pomanjkljivosti znane že od leta 2025.
Umetna inteligenca bi lahko položaj še poslabšala, saj omogoča hitrejše odkrivanje varnostnih ranljivosti in njihovo izkoriščanje. Napadalci lahko z njeno pomočjo avtomatizirajo postopke in v krajšem času izvedejo več napadov, kot bi jih lahko zgolj s človeškim delom.
Incidenti bi se lahko stopnjevali
Zaščita sistemov medtem ne more napredovati enako hitro, saj odpravljanje varnostnih pomanjkljivosti pogosto zahteva tehnične posege, finančna sredstva in sodelovanje proizvajalcev. Pavlova zato opozarja, da bi se lahko podobni incidenti v prihodnje še stopnjevali. Težava namreč ni omejena zgolj na supermarkete, temveč na vse naprave in sisteme, od katerih je odvisno vsakodnevno delovanje družbe.